


「Dropboxは危険?」と不安な方へ。Dropbox自体は極めて安全です。ただし、設定や使い方次第でリスクは高まります。本記事では、Dropboxのセキュリティ対策の仕組みと、個人・組織が必ず守るべき「安全な運用法」を徹底解説。導入前の不安を解消します。
Dropboxの導入を検討しているけれど、大事なデータを保存するからこそ、安全性を確認しておきたいと思い
「本当に安全なのか?」
「Dropboxに危険性はないのか?」
そんな思いで、この記事にたどり着いたのではないでしょうか。
結論からお伝えすると、Dropbox自体に、致命的な欠陥や重大な危険性があるわけではありません。
(※Dropboxは複数のセキュリティ対策を採用しています。安全性は設定や運用にも左右されます。)
Dropboxのセキュリティは、下記のような世界的に高い水準で設計されており、世界で7億人以上の登録ユーザーが利用しています。
【セキュリティ対策(一例)】
銀行レベルの暗号化(AES-256) | 通信中も第三者に見られない仕組み |
ログイン時の認証も強化 | 不正アクセスのリスクを抑える |
日本でも、テレビ朝日といった大手企業をはじめ、幅広い企業に活用されています。
ただし、利用者側が使い方を間違えると重大なセキュリティリスクが発生することになるため、正しい運用が必須です。
本記事では、Dropboxを安全に使いこなすために、以下の内容をわかりやすく解説します。
本記事でわかること |
最後まで読むと、Dropboxを導入する際に「何が危険で、どう防ぐべきか」の判断基準が明確になるはずです。
Dropboxの危険性について少しでも不安がある方は、ぜひ最後まで読み進めてみてください。
1.【結論】Dropbox自体に危険性はない

前述したように、Dropboxは、サービスそのものに危険性があるわけではありません。
なぜなら、Dropboxは、総務省の考え方と整合した設計を行なっています。
総務省のガイドラインでは、クラウドの安全性は「ミスや不正アクセスが起こる前提」で対策するよう明記されています。
参考:総務省「クラウドの設定ミス対策 ガイドブック」
参考:独立行政法人情報処理推進機構 「中小企業の情報セキュリティ対策ガイドライン」
Dropboxはこの考え方に基づき、以下の4つの仕組みで対策を行っています。
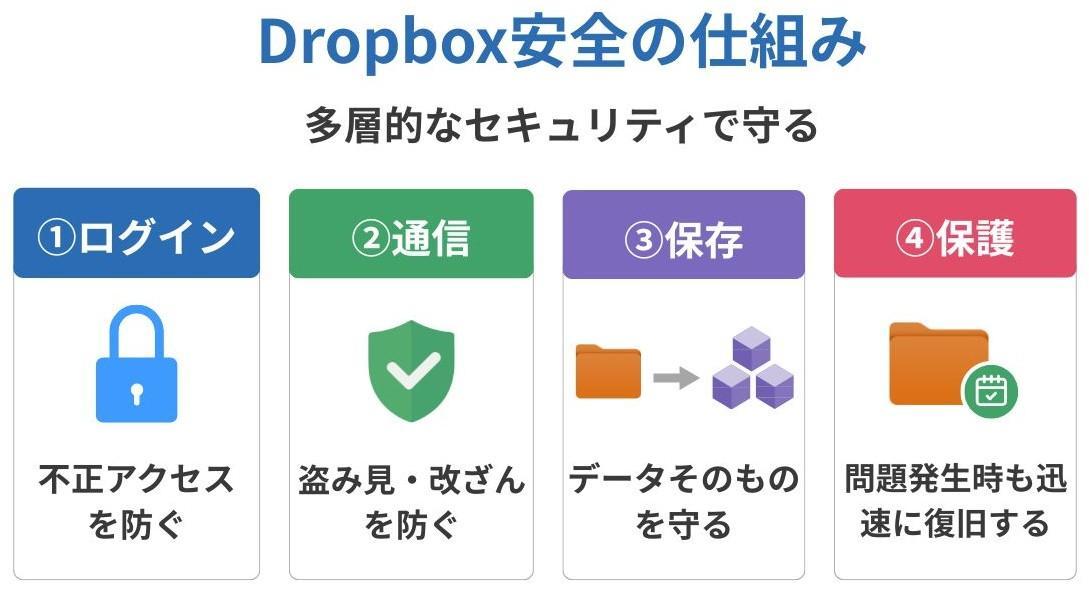
このように、「侵入させない技術」「守りの技術」「万が一のミスをカバーする技術」が備わっているからこそ、安心して利用できるのです。
ここからは、Dropboxがどのようにデータを守っているのか、その仕組みを1つずつ具体的に見ていきます。
1-1.ログイン:アカウントの入口を守る
Dropboxでは、ログイン時の不正アクセスを、さまざまな仕組みで防御しています。
どれほどデータや通信が守られていても、ログインで突破されてしまえば意味をなさないため、「パスワードだけに依存しない」設計にしているのです。
具体的には、以下の対策がされています。
対策項目 | 効果 |
二段階認証(パスワード+確認コード) | パスワードが漏れても、ログインできない状態を作る |
不審なログインの検知 | 不審なアクセスを即座に検知し、ユーザーへ警告する |
デバイス管理機能 | ログイン中の端末を一覧で確認し、不要なアクセスは削除できる |
参考:Dropboxヘルプセンター「Dropbox の安全性について」
以上のように、アカウントの入口が多層の仕組みで守られているのです。
1-2.通信:データのやり取りを守る
Dropboxでは、ファイルを送受信するときの通信も、第三者に読み取られるリスクを大きく抑えています。
インターネット通信は複数の経路を通るため、対策をしないと途中で見られるリスクがあるためです。
具体的には、Dropboxでは、金融機関でも使われる「TLS暗号化」を採用しています。
これにより、万が一通信が盗み見されても、内容は「X9#@aL!%...」のように文字化けした意味不明なデータにしか見えません。
外からは中身を理解できない状態でデータがやり取りされるため、カフェや駅などの公共Wi-Fiを使っていても、通信途中で情報が漏れるリスクを大きく抑えられます。
1-3.保存:データそのものを守る
Dropboxに保存したファイルは、第三者に読み取られるリスクが極めて低い状態で保護されています。
なぜなら、Dropboxでは「AES-256」という強力な暗号方式でデータが保管されているからです。
【AES-256とは】
・銀行や政府機関でも採用されている、信頼性の高い暗号化技術 ・総務省のガイドラインで、情報漏洩時にデータを保護する有効な対策として推奨されている技術 |
参考:総務省「クラウドの設定ミス対策 ガイドブック」
暗号の強さは「鍵の長さ(ビット数)」で決まります。
【一般的に使われている「AES-128」との違い】
・鍵空間はAES-128の2128 倍です ※鍵空間(キー・スペース / Key Space)とは、暗号技術において「その暗号方式で理論上、作り出すことができる『暗号鍵』の全パターンの総数(選択肢の広さ)」のことです。 簡単に言うと、「鍵の組み合わせが全部で何通りあるか」という防犯上の選択肢の数のことを指します。 〈例えるなら…〉 「4桁の暗証番号の金庫」ではなく、「天文学的な桁数の鍵がかかった金庫」に格納するイメージ |
参考:Dropbox「Dropbox にとってセキュリティは最優先事項です」
Dropboxはこの基準を標準で満たしているため、万が一サーバー上のデータに不正アクセスされても、中身をそのまま読み取られるリスクは極めて低いといえます。
1-4.保護:問題発生時も迅速に復旧しデータを守る
Dropboxでは、誤操作やトラブルが発生した場合でも、データを元に戻せる仕組みが用意されています。
どれほど厳重にログインや通信、保存を守っていても、「誤って削除する」「上書きしてしまう」といった人為的なミスは防ぎきれないからです。
そのためDropboxでは「元に戻せる仕組み」によって、データを保護する設計になっています。
具体的には、以下の対策がされています。
対策項目 | 効果 |
ファイルの復元機能 | 削除したファイルを一定期間内で元に戻せる |
バージョン履歴 | 過去の状態にさかのぼって復元できる |
Dropbox Rewind(巻き戻し機能) | 大量の変更や被害をまとめて復旧できる |
参考:Dropboxヘルプセンター「Dropbox バージョン履歴概要」
このように、Dropboxは侵入を防ぐだけでなく、「ミスやトラブルを前提に守る仕組み」
も備えているため、大切なデータを保護できるのです。
Dropboxが「危険」と言われることがある理由 |
ここまで見てきた通り、Dropboxは保存・通信・ログインの各段階で対策が施されており、一定の安全性が確保されています。 それでも「危険」と言われることがあるのは、過去に、パスワードの使い回しによる不正アクセス被害などがあったからです。 しかし現在では、これらの事例を踏まえて、セキュリティは以下のように強化されています。 ・二段階認証による不正ログイン対策 ・不審なアクセスの検知と通知 ・システム全体の脆弱性テストの継続実施 さらに、前述した銀行や政府機関でも採用される「TLS暗号化」や「AES-256」暗号化の技術が標準で使われています。 |
参考:ITmedia「Dropboxのアカウント情報流出、被害は6800万件超に」
2.Dropboxの危険性が上がるのは「使い方に不備があるとき」
ここまで見てきたように、Dropbox自体は高い安全性を備えていますが、利用者側の使い方に不備がある場合は、危険性が上がります。
なぜなら、どれだけ強固なセキュリティが用意されていても、「設定や運用」が適切でなければ、防御が十分に機能しないからです。
これは特別なIT知識ではなく、日常の使い方の問題です。
たとえば、以下のような状態では、情報が意図せず社外に共有されるリスクが高まってしまいます。
個人と組織で起こりやすいミス | |
個人 | ・共有リンクを「誰でも閲覧可」のままにしている ・パスワードを使い回している、または簡単すぎる ・送られてきたファイルを確認せずに開いてしまう |
組織 | ・誰がどこまでアクセスできるか決めていない ・退職者のアカウントをそのままにしている ・共有ルールがなく、各自の判断に任せている |
実際に、クラウドサービスの設定ミス(権限の開放や共有設定の誤り)による情報公開事例が報告されています。
【設定ミスによる事故例】
・「誰でも閲覧可」に設定されたことによって、顧客の個人情報がインターネット上から丸ごと公開されるリスクが生じた ・権限設定を甘くしすぎたことによって、一部のアカウントが不正利用され、多数のデータベースやストレージが丸ごと盗み見られる状態になった |
参考:デジタルデータフォレンジック「クラウドサービスの情報漏洩とは?ハッキングリスクと原因別の対処法」
参考:ScanNetSecurity「1 位はアクセス権限誤設定 ~ クラウド利用のリスク事例トップ 10」
つまり、Dropboxは「危険なサービス」なのではなく、使い方や管理が不十分なときにだけ、リスクが表面化するサービスです。
だからこそ、「どの設定に注意すべきか」「どのような運用が危険なのか」を理解しておくことが重要です。
3.Dropboxの危険性が上がる使い方
この章では、実際にどのような使い方をすると、Dropboxの危険性が高まるのかを具体的に見ていきます。
以下、個人と組織の運用に分けて整理していきます。
【危険性が上がる使い方】
それでは、1つずつ見ていきましょう。
3-1.【個人】判断ミスにより危険性が上がる
個人利用で起きるDropboxのトラブルの多くは、外部からの高度な攻撃ではなく、日常の判断ミスが原因です。
なぜならDropboxを始めとする、クラウドストレージサービスのセキュリティは、「正しく設定・運用されること」を前提に設計されているからです。
総務省のガイドブックにも、「情報漏えいの原因は、設定ミスや確認不足といった人的ミスが多くを占める」と明記されています。
具体的に、個人が判断ミスを起こしてしまう主な原因は、下記の3つです。
【個人】
参考:総務省「クラウドの設定ミス対策 ガイドブック」
以下、1つずつ見ていきましょう。
3-1-1.セキュリティリテラシーが不足している
「セキュリティに関する知識」が不足していると、危険性が高まります。
多くの不正アクセスは、知識不足のまま利用した行動が原因で侵入されるからです。
具体的には、以下のような使い方が危険性を上げます。
個人で危険性が高まるNG行動 |
・パスワードを他サービスと同じものを使い回す ・二段階認証にしていない ・メールのリンクから直接ログインする ・不審なリンクやファイルを開いてしまう |
これらは全て、「自分で不審者に鍵を渡してしまう」行動です。
フィッシング詐欺は年々増加しており、以下のような被害が報告されています。
被害例 |
・ログイン情報を盗まれ、やり取りの中身が第三者に閲覧される ・偽サイトに入力した情報が盗まれ、不正決済に使われる ・Wordファイルを開いただけでウイルス感染し、PC内の情報が流出 ・正規サービスを装ったメールの添付ファイルやリンクから侵入され機密情報が盗まれる |
出典:国民のためのサイバーセキュリティサイト「家庭での被害事例および対処法」
「これくらい大丈夫だろう」「みんな使っているから」と、よく知らないまま使うことが、安全性を下げる原因となるのです。
3-1-2.共有設定の管理が甘い
共有リンクは、「簡単に共有できる」という便利さがある反面、設定を誤ると被害が想定以上に広がる可能性があります。
共有設定を「誰でも閲覧できるリンク」にして放置していると、そのURLを知っている人であれば誰でもアクセスできる状態になるからです。
具体的には、以下のような使い方をしていると、危険性が高まります。
個人で危険性が高まるNG行動 |
・リンクを知っていれば誰でも見られる設定にする ・リンクにパスワードや期限を設定しない ・不要になったリンクを放置する |
参考:総務省「事故・被害事例および対処法(セキュリティ事故が起きた後にやるべきことは)」
実例として、下記のような被害が実際に起こっています。
被害例 |
・クラウド設定の不備により約26万件の顧客が被害 Dropbox以外のサービスですが、ある大手自動車企業で、クラウド設定の不備により顧客情報が外部からアクセス可能になり、26万人の顧客が影響を受けました。 ・閲覧権限の設定ミスにより顧客情報や内部情報が16万件閲覧可能になっていた |
参考:トヨタ自動車株式会社「クラウド設定による顧客情報の潜在的な漏洩に関する新たに発見された謝罪および通知」
参考:コスモエネルギーホールディングス株式会社「コミっと車検申込情報のアクセス権限での設定誤りについて」
一度拡散された情報は、後から完全に回収することは、ほぼ不可能です。
つまり、共有設定のミスは、想定以上に悪影響が広がるおそれのあるリスクだといえます。
3-1-3.個人アカウントで業務データを扱っている(シャドーIT)
危険性のある使い方として見落とされがちなのが、個人アカウントで業務データを扱うケース(シャドーIT)です。
個人アカウントは組織の管理外となるため、データの管理やアクセス状況を適切に把握できなくなるためです。
具体的には、以下のような使い方です。
個人で危険性が高まるNG行動 |
・個人アカウントに業務データを保存する ・退職・異動時も、データが個人側に残り続ける ・個人の判断で自由に共有する |
個人アカウントで業務データを扱ったことで、実際に下記のような情報漏洩が起こった事例があります。
被害例 |
・2,000件の個人情報が流出した可能性が示唆された ある自治体で、職員が私用のフリーメールを業務に使っていたところ、「不正アクセスを受けて、住所や氏名などを含む2,000件以上の個人情報が流出した可能性がある」と報じられた事例がありました。 |
参考:サイバーセキュリティ.com「フリーメール業務使用で約1,800名分の個人情報流出、島田市が不正アクセス被害」
万が一トラブルが発生した場合、責任の所在が曖昧になる点にも注意が必要です。
当てはまるなら危険! セルフチェック |
次のような使い方をしている場合、すでにリスクが高い状態になっている可能性があります。 ・二段階認証を設定していない ・複数サービスで同じパスワードを使っている ・共有リンクに制限(パスワード・期限)を設定していない ・個人アカウントで業務データを扱っている ・現在誰に共有しているか把握できていない 1つでも当てはまる場合、今は問題が起きていないだけの状態かもしれません。 この機会に設定や使い方を見直しておくことで、将来的なトラブルを防ぐことにつながります。 |
3-2.【組織全体】運用や管理の不備により危険性が上がる
組織でクラウドを利用する場合は、「安全に運用できる体制を整える」ことが重要です。
組織の場合、クラウドを複数人で利用するため、一人の設定ミスや判断ミスが、そのまま全体の情報漏えいリスクにつながるからです。
総務省のガイドラインでも、特に以下のような状態は危険性が高いと指摘されています。
※以下、各内容の詳細に飛べます
組織で危険性が高まる状態 |
参考:総務省 国民のためのサイバーセキュリティサイト「システムを“利用”する人向けの対策」
参考:総務省「クラウドの設定ミス対策 ガイドブック」
以下、組織で実際によくある「NGな状態」と、「正しい状態」を比較しながら見ていきましょう。
3-2-1.共有や権限設定のルールが決まっていない
組織で共有や権限設定のルールが決まっていない状態は、情報漏えいを引き起こす最も典型的な原因の1つです。
なぜなら、社外秘のデータが外部に共有されてしまう、誰がどこまでアクセスできるのか把握できていないなど、気づかないうちに情報管理が崩れてしまうからです。
以下の状態が1つでもあると、リスクが高まります。
NGな状態 | 正しい状態 |
誰に共有してよいか曖昧 | 社内・社外・プロジェクトなど区分を明確にする |
・個人判断で設定 ・「リンクを知っている全員」を安易に使う | 機密レベルごとに公開範囲を限定し、ルール化 |
本人の操作のみで即共有する | 共有前に上長や管理者の承認を必須にする |
参考:総務省「クラウドの設定ミス対策 ガイドブック」
設定ミスが、気づかれないまま6年間放置されており、気づいたときには約94万人分の情報が「リンクを知っていれば誰でも閲覧できる状態」だったという事例もあります。
参考:株式会社エイチームホールディングス「個人情報漏えいの可能性に関するお知らせ」
3-2-2.アクセス管理や現状把握ができていない
アクセス権の管理が不十分な状態は、内部不正や情報漏えいを引き起こす重大なリスクにつながります。
異動した人や退職した人などがデータを見られる状態になったままだと、不正な持ち出しや誤操作が発生しても検知しにくいからです。
こうした場面で権限の見直しが行われなければ、「すでに関係のない人」が機密情報にアクセスできる状態が維持されてしまいます。
実際に、以下のような状態が多くの組織で見落とされがちです。
NGな状態 | 正しい状態 |
退職後もアカウントや権限が残っている | 退職と同時にアカウントを停止・削除する |
過去の業務データにアクセスできる状態のまま | 現在の業務に必要な範囲に権限を見直す |
一度付与した権限を放置している | 定期的に権限の見直し・削除を行う |
参考:総務省「クラウドの設定ミス対策 ガイドブック」
アクセス管理の不備は、問題が発覚したときにはすでに被害が拡大しているケースも少なくありません。
3-2-3.管理体制や監視が不十分
管理体制や監視が不十分な状態では、異常が発生しても検知できず、被害が拡大するリスクが高まります。
誰がどのデータにアクセスしているのか把握できていない状態では、異常に気づけないからです。
たとえば以下のような状態も、危険性が上がります。
NGな状態 | 正しい状態 |
操作ログを記録していない、確認していない | 操作ログを記録し、定期的にチェックする |
誰が何を見ているか把握できていない | 全体のアクセス状況を管理者が把握できる |
不審な操作を見逃してしまう | 異常な操作を検知・通知する仕組みがある |
参考:総務省「クラウドの設定ミス対策 ガイドブック」
対応が後手に回ることで、影響が大きくなる点も見逃せません。
当てはまるなら危険! セルフチェック |
次のような状態が1つ以上ある場合、いつ事故が起きてもおかしくない運用になっている可能性があります。 ・共有ルール(クラウド利用方針)が明文化されていない ・アクセス権の見直しを実施していない ・退職者や異動者のアカウント管理が仕組み化されていない ・管理者がログや共有状況を定期的に確認していない ・個人のDropboxアカウントを業務で使っている ・クラウドにしかデータがない 組織としての管理体制を整えて、人の注意だけに頼らない仕組みを作ることが、安全に運用するためのポイントです。 |
4.Dropboxは正しく使えば危険性を抑えられる
Dropboxは、「1.【結論】Dropbox自体に危険性はない」でお伝えしたように、単に便利なだけでなく、正しく使えば危険性が低いサービスです。
Dropboxに限らずクラウドストレージのトラブルの多くは、利用者側の使い方に原因があるからです。
総務省の資料にも、不正アクセスの原因別比率では、「設定不備(設定ミスやアクセス管理の不備など)」が「全体のおよそ17.7%で第3位」と明記されています。
出典:総務省「クラウドサービス利用・提供における 適切な設定のためのガイドライン」
「サービス側が守れる部分」と「利用者側が守る部分」を理解し、適切に利用することで安全性が高まるのです。
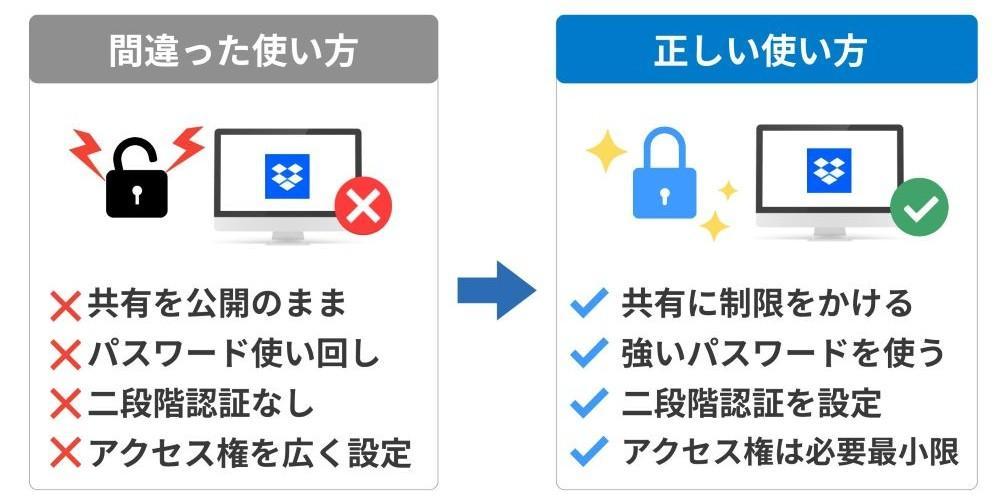
大切なのは、「なんとなく不安だから使わない」のではなく、正しく使ってリスクをコントロールできる状態を作ることです。
万が一のトラブルにもすばやく対応できるよう、あらかじめ仕組みを整えておきましょう。
それでも不安が残る場合 |
どうしても心配な場合は、Dropboxの使い方だけでリスクを完全にカバーしようとしないことも大切です。 なぜなら、データの保管や復旧手段を1つのサービスに依存していると、障害や不正アクセスが発生した際に対応できなくなるリスクがあるからです。 たとえば、以下の状態では、想定外のトラブルに対応できない可能性があります。 ・Dropbox上にしかデータの原本が存在しない ・復旧手段がDropboxに依存している Dropboxには、ファイル履歴や復元機能がありますが、サービス停止やアカウントトラブルなどの可能性まで考えると、重要なデータは別の場所にも保管しておく方が安全です。 参考:Dropbox「Dropbox バージョン履歴概要」 参考:国民のためのサイバーセキュリティサイト「クラウドサービスに預けていた重要データが消えた」 |
5.Dropboxの危険性を抑えるために必ず守るべき使い方
Dropboxの危険性を抑えるには、特別な対策ではなく、基本的な設定と習慣を徹底することが大切です。
ここでは、「最低限これだけは押さえておきたいポイント」を、個人と組織別にお伝えします。
【難易度基準】
・★☆☆:いますぐ行動できて、1度やればOK ・★★☆:作業としては重たくないが「★☆☆」よりも時間がかかる/繰り返し作業が必要 ・★★★:作成や定着に月単位で時間がかかる |
(※以下の項目のリンクから詳細に飛べます)
【危険性を抑えるために、必ず守るべき使い方一覧】
〈個人〉
対策難易度 | 守るべき使い方 |
★☆☆ | |
★☆☆ | |
★☆☆ | |
★★☆ |
〈組織(ルール)〉
対策難易度 | 守るべき使い方 |
★★☆ | |
★★☆ | |
★★☆ | |
★★☆ |
〈組織(管理)〉
対策難易度 | 守るべき使い方 |
★★☆ | |
★★☆ | |
★★☆ | |
★★★ | |
★★☆ |
出典:総務省「クラウドの設定ミス対策 ガイドブック」
どれか1つでも欠けるとリスクが残るため、難易度に応じて段階的に全て実施しましょう。
それでは、1つずつ見ていきます。
5-1.【個人】最低限守るべきセキュリティの基本
個人でクラウドを安全に使うには、アカウントを不正ログインから守る対策を継続して行う必要があります。
ログインを突破されると、ファイルの閲覧だけでなく、共有設定の変更やデータの持ち出しなど、さまざまなリスクにつながるからです。
具体的には、以下のような基本対策を日常的に実施しましょう。
(※項目からそれぞれの詳細に飛べます)
【個人が日常的に押さえておきたいポイント】
項目 | ポイント |
ほかのサービスと別のパスワードを設定する | |
二段階認証を必ずオンにする | |
ブックマークからアクセスを徹底 | |
自動アップデートを有効にする |
出典:総務省「クラウドの設定ミス対策 ガイドブック」
「何をやればいいか」だけでなく、「無理なく続けられるか」「現状の設定で問題ないか」まで含めて対策を見直すことが、安全に使い続けるポイントです。
以下、1つずつ見ていきます。
5-1-1.パスワードの使い回しをしない
必ず徹底したいのは「パスワードの使い回しをやめること」です。
パスワードの使い回しをしないことで実現できること |
1つのサービスで情報が漏れても、他サービスへの不正ログインを防げる ※不正アクセスの多くは、他サービスから流出したパスワードを使った「リスト型攻撃」によるもの |
以下の点を、全て確認しておきましょう。
【実践方法】
・Dropboxで他サービスと同じパスワードを使っていないか見直す ・英数字や記号を組み合わせた、推測されにくいパスワードに変更する ・覚えにくい場合はパスワード管理ツールの利用を検討する |
使い回しをやめるだけでも、アカウントの安全性が上がります。
ポイント |
「1サービスに1つのパスワード」を徹底することで、被害の連鎖を防げます。 1つの漏えいが、他のサービスへの侵入につながらない状態を作ることが重要です。 |
5-1-2.二段階認証を必ず有効にしておく
必ず設定しておきたいのは「二段階認証」です。
二段階認証で実現できること |
パスワードが漏れた場合でも、不正ログインを防ぎやすくなる ※不正アクセスの多くは、盗まれたパスワードを使って行われているため |
以下の点を、全て確認しておきましょう。
【実践方法】
・Dropboxの二段階認証が有効になっているか確認する ・メールや主要なサービスにも同様に設定する ・スマートフォンで確認コードを受け取れる状態にしておく |
設定自体は数分ででき、その後の安全性を高めるので、ぜひ設定しておきましょう。
ポイント |
Dropboxだけでなく、メールや他のサービスにも同様に設定しておきましょう。 不正ログインの入り口を減らし、より外部の侵入に対して強化な状態を作れます。 |
参考:Dropbox「2 要素認証のオン/オフを切り替える方法」
5-1-3.公式サイト・アプリだけ使う
ログインをする際は、必ず公式サイトや正規アプリから行いましょう。
公式サイト・アプリだけ使うことで実現できること |
偽サイトへの誘導によるログイン情報の盗難を防げる ※メールのリンクなどから偽のログイン画面に誘導され、IDやパスワードを入力してしまう被害が発生しているため |
以下の点を、全て確認しておきましょう。
【実践方法】
・Dropboxの公式サイトをブックマークしているか確認する ・メールのリンクからログインしない ・スマートフォンでは正規アプリからアクセスする |
ログインの入口を固定するだけでも、不正アクセスのリスクが大きく下げられます。
ポイント |
メールのリンクは使わず、「自分でアクセスする」ことを徹底しましょう。 見た目では判別しにくい偽サイトでも、入口を固定することで被害を防げます。 |
5-1-4.OS・アプリは常に最新にする
パソコンやスマートフォン、アプリは常に最新の状態にしておきましょう。
最新の状態を保つで実現できること |
既知の脆弱性を悪用した攻撃を防げる ※セキュリティ上の弱点はアップデートで修正されるため、古い状態のまま使うと攻撃されやすくなる |
以下の点を、全て確認しておきましょう。
【実践方法】
・OSの自動更新がオンになっているか確認する ・Dropboxアプリやブラウザも自動更新に設定する ・更新通知が表示されたら後回しにせず対応する |
自動更新を有効にしておくだけでも、安全な状態を維持しやすくなります。
ポイント |
自動アップデートを有効にし、「あとでやる」をなくし、更新はその場で対応する習慣をつけましょう。 更新の遅れが、そのまま攻撃されやすい状態につながるため、継続的に最新状態を保つことが重要です。 |
5-2.【組織全体】ルールとして整備しておきたいこと
組織でDropboxを運用する場合、個人の判断に任せず、共通のルールを決めて使い方を統一することが大切です。
使い方を各自に任せてしまうと、一人の設定ミスがそのまま情報漏えいにつながる可能性があるからです。
具体的には、以下のような基本ルールを組織として整備しておきましょう。
(※項目からそれぞれの詳細に飛べます)
【組織がルールとして整備しておきたいポイント】
項目 | ポイント |
共有の基準を周知させるマニュアル作成 | |
管理者アカウントを分離・限定 | |
使い終わったリンクは必ず削除 | |
業務は会社アカウントに統一 |
出典:総務省「クラウドの設定ミス対策 ガイドブック」
個人の使い方に依存せず、ルールとして統一することが、安全に運用するためのポイントです。
以下、1つずつ見ていきます。
5-2-1.共有の基準を明確にする
どの情報を、誰に、どこまで共有してよいかを、あらかじめルールとして決めておきましょう。
共有ルールを明確にすることで実現できること |
意図しない相手への情報公開や情報漏えいを防げる ※共有判断を個人に任せると、利便性を優先した設定が広がり、公開範囲が過剰になるため |
以下の点を、全て整理しておきましょう。
【実践方法】
・社外秘・社内・公開など、情報の区分を決める ・社外共有は「特定のメールアドレスのみ」に制限する ・共有前に確認する手順(上長承認など)を決める |
共有範囲を事前に決めておくだけでも、設定ミスによる公開リスクを大きく下げられます。
ポイント |
共有は「必要な人に、必要な範囲、必要な期間だけ」とルール化しましょう。 判断を個人任せにしないことで、意図しない情報拡散を防げます。 |
5-2-2.管理者アカウントと一般ユーザーを分ける
管理者アカウントと一般ユーザーアカウントは分けて運用しましょう。
アカウントを分けることで実現できること |
不正アクセスや誤操作が発生した場合でも、被害の範囲を最小限に抑えられる ※管理者アカウントはシステム全体を操作できるため、乗っ取られた場合の影響が非常に大きくなるため |
以下の点を、全て見直しておきましょう。
【実践方法】
・管理者アカウントを日常業務で使っていないか確認する ・管理者権限を持つユーザーを最小限に限定する ・管理者アカウントには二段階認証の設定を必須にする |
アカウントを分けるだけでも、万が一の際の影響範囲を大きく抑えられます。
ポイント |
管理者アカウントは「特別な操作専用」として扱い、通常業務とは切り分けましょう。 権限の集中を防ぐことで、組織全体への影響拡大を防げます。 |
5-2-3.共有リンクは使いっぱなしにしない
共有リンクは、使い終わったら必ず削除する運用にしましょう。
共有リンクを管理することで実現できること |
意図しない相手への情報拡散や、公開範囲のコントロール不能を防げる ※共有リンクは転送や履歴から簡単に広がり、一度広まるとアクセス範囲を把握できなくなるため |
以下の点を、全て確認しておきましょう。
【実践方法】
・使い終わった共有リンクが残っていないか確認する ・見直す時期を決めておき、定期的に共有リンクを見直す ・必要に応じて共有リンクに有効期限やパスワードを設定する |
共有リンクを削除・見直しするだけでも、不要な公開状態を防げます。
ポイント |
使い終わったリンクは削除し、共有中のリンクも定期的に見直すようにしましょう。 公開状態を放置しないことで、意図しない情報拡散を防げます。 |
5-2-4.個人アカウントで仕事をしない
業務で使うデータは、必ず会社のアカウントに統一しましょう。
アカウントを統一することで実現できること |
データの管理・監視を一元化でき、トラブルの早期発見や情報漏えいの防止につながる ※個人アカウントを使うと、会社側で状況を把握できず、不正アクセスや設定ミスがあっても気づきにくくなるため |
以下の点を、全て確認しておきましょう。
【実践方法】
・業務で個人のDropboxアカウントを使っていないか確認する ・社内データは全て会社アカウントに保存する ・個人アカウントの利用を禁止するルールを明確にする |
アカウントを統一するだけでも、情報管理の精度を大きく高められます。
ポイント |
業務データは「会社の管理下に置く」ことを徹底しましょう。 管理外の場所にデータが分散すると、監視や対応が遅れ、被害が広がる原因になります。 |
5-3.【組織全体】管理体制として押さえておきたいこと
組織で安全に運用するために重要なのは、「ルールを守れている状態を継続的に維持できる管理体制」を整えることです。
ルールを決めただけでは、日々の運用の中で形だけになり、機能しなくなる可能性があるからです。
具体的には、以下のような管理体制を組織として整備しておきましょう。
(※項目からそれぞれの詳細に飛べます)
【組織が管理体制として押さえておきたいポイント】
項目 | ポイント |
導入時に設定チェックを実施 | |
人事と連動して即時停止する | |
管理者が定期的にログ確認する | |
報告手順を事前に決めておく | |
外付けや別クラウドにも保存する | |
定期的に研修・注意喚起を行う |
出典:総務省「クラウドの設定ミス対策 ガイドブック」
「いつでも状況を把握できる状態」と「異常にすぐ気づける状態」を維持することで、トラブルの拡大を防ぎやすくなります。
人の注意だけに頼るのではなく、仕組みと運用を組み合わせて管理することが大切です。
以下、1つずつ見ていきます。
5-3-1.初期設定のまま使わず定期的に見直す
導入時や機能追加のタイミングで、設定内容を必ず見直しましょう。
設定を見直すことで実現できること |
自社ルールに合わない設定や意図しない公開状態を防げる ※初期設定は全ての企業に最適化されているわけではなく、そのまま使うと共有範囲が広すぎるなどのリスクがあるため |
以下の点を、全て確認しておきましょう。
【実践方法】
・共有範囲や公開設定が自社ルールに合っているか確認する ・新機能の追加時に設定内容を見直す ・実行タイミングを決めて、管理者が定期的に設定をチェックする |
設定を見直すだけでも、意図しない公開状態を防ぎやすくなります。
ポイント |
「初期設定=安全」とは限らないため、自社ルールに合わせて調整することを前提にしましょう。 設定を放置せず定期的に見直すことで、安全な状態を維持しやすくなります。 |
5-3-2.退職・異動があればすぐ権限を消す
退職や異動が発生したら、アカウントとアクセス権はすぐに停止・変更しましょう。
権限を即時見直すことで実現できること |
不要なアクセスを遮断し、内部不正や情報漏えいのリスクを防げる ※権限が残ったままだと、業務に関係のない人でもデータにアクセスできる状態が続いてしまうため |
以下の点を、全て確認しておきましょう。
【実践方法】
・退職者のアカウントが残っていないか定期的に確認する ・異動時にアクセス権を見直す運用にする |
権限をすぐに見直すだけでも、不要なアクセスによるリスクを大きく減らせます。
ポイント |
「不要なアクセスはすぐ止める」をルールとして徹底しましょう。 人の異動に合わせて権限を更新することで、情報へのアクセスを常に適切な状態に保てます。 |
5-3-3.操作ログを記録・確認する
操作ログを記録し、管理者が定期的に確認する運用を整えましょう。
ログを記録・確認することで実現できること |
不正アクセスや異常な操作を早期に発見し、被害の拡大を防げる ※ログを確認していないと、問題が発生しても気づくのが遅れ、被害が広がる可能性があるため |
Dropboxでは、管理者が「管理コンソール」からチーム全体の操作ログを確認できます。
ログには、以下の操作が記録され、日付・ユーザー・内容ごとに確認できます。
・ログイン履歴
・ファイルの削除・アップロード
・共有リンクの作成
以下の点を、全て実施しましょう。
【実践方法】
・操作ログの記録が有効になっているか確認する ・管理者がログを確認するタイミングを決める ・ログイン・操作・共有履歴を確認する ・不審なアクセスや大量ダウンロードがないかチェックする |
参考:Dropbox「管理コンソールでチーム アクティビティを表示する」
ログを確認するだけでも、異常の早期発見につながります。
ポイント |
「記録して終わり」ではなく、「管理画面で定期的に確認する」ことを前提にしましょう。 継続的にログを確認することで、問題の兆候を早い段階で把握できるようになります。 |
5-3-4.異常時の報告手順を決める
異常に気づいたときの報告手順を事前に決めておきましょう。
報告手順を決めることで実現できること |
異常発生時の対応遅れを防ぎ、被害の拡大を最小限に抑えられる ※「誰に連絡するか」「どう対応するか」が決まっていないと、初動が遅れ、その間に被害が広がるため |
以下の点を、全て確認しておきましょう。
【実践方法】
・異常発見時の連絡先(担当者・部署)を明確にする ・「誰が・どの順番で対応するか」を決める ・緊急時の報告手順を共有する |
報告手順を決めておくことで、異常発生時の初動を早められます。
ポイント |
「気づいたらすぐ報告できる状態」をあらかじめ作っておきましょう。 判断に迷わない仕組みを整えることで、トラブルの拡大を防げます。 |
5-3-5.別の場所にもバックアップする
「4.Dropboxは正しく使えば危険性を抑えられる」の最後にもお伝えしたように、データはDropboxだけに保存せず、別の場所にもバックアップしておきましょう。
バックアップを取ることで実現できること |
削除ミスやアカウントトラブルが発生しても、データを復旧できる ※1つのサービスに依存すると、アクセス不能やデータ消失時に復旧できなくなる可能性があるため |
以下の点を、全て確認しておきましょう。
【実践方法】
・重要なデータがDropboxのみに保存されていないか確認する ・外付けHDDや別クラウドに定期的にバックアップを取る ・バックアップの頻度(毎日・毎週など)を決める |
バックアップを取っておくことで、トラブル発生時の復旧が大きく変わります。
ポイント |
データは「複数の場所に保管する」ことを前提にしましょう。 1ヵ所に依存しないことで、万が一の際でも業務を継続しやすくなります。 |
5-3-6.従業員にセキュリティ教育をする
セキュリティ教育は一度で終わらせず、定期的に実施しましょう。
セキュリティ教育を行うことで実現できること |
人的ミスによる情報漏えいや不正アクセスのリスクを抑えられる ※クラウドのトラブルの多くは、設定ミスや不注意など「人の行動」によって発生するため |
以下の点を、全て実施しておきましょう。
【実践方法】
・年に数回、セキュリティ研修を実施し、社内の最新セキュリティルールも確認する ・最新の詐欺手口や事故事例を共有する ・注意喚起をメールや社内ツールで継続的に行う |
教育を継続するだけでも、従業員の意識を保ち、ミスの発生を減らせます。
ポイント |
「一度教えて終わり」ではなく、「繰り返し伝える」ことを前提にしましょう。 セキュリティは知識だけでなく習慣として定着させることで、安全な運用を維持しやすくなります。 |
6.Dropbox自体の危険性を限りなく下げるなら「有料版」という選択肢になる
Dropboxの危険性をできるだけ下げたい場合は、有料版を利用して、仕組みでリスクをコントロールするのが有効です。
無料版では設定や運用を個人の管理に頼る場面が多くなりますが、有料版では機能が強化されており、ミスが発生しても被害を広げにくい状態を作れるからです。
有料版と無料版を、安全性の違いで整理すると以下の通りです。
【比較一覧】有料版・無料版のセキュリティ対応範囲
有料版 Dropbox Plus | 項目 | 無料版 Dropbox |
ログイン | ||
◎ 専用ツールで管理 | パスワード 管理 二段階認証 | ◯ 手動設定・意識が必要 |
通信 | ||
◎ パスワード・期限付き | 共有リンクの安全管理 | △ 基本的な共有が中心 |
◎ 強固な規約と設定管理 | 生成AI学習データ流用防止 | ◯ デフォルト設定の確認が必要 |
保存 | ||
◎ PCの全データを自動同期 | 別系統へのバックアップ | △ 人の運用・手動に依存 |
保護 | ||
◎ 30日間の詳細な履歴 | 操作ミスの復元 ログ監視 | △ 履歴範囲に制限あり |
◎ 端末のデータの遠隔消去が可能 | 退職者管理 紛失盗難対策 | △ 機能が限定的 |
※評価基準
・◎(安心): ミスをしても自動で守られ、すぐ元に戻せる
・◯(注意): 安全に使うには、自分自身での細かな管理が必要
・△(危険): ミスをカバーできず、一度の失敗が致命傷になる
危険性を限りなく下げるには、「運用でカバーする」のではなく、「仕組みで防ぐ」有料版の導入が有効です。
7.安全性の高い有料版を長期的に利用するなら「Dropbox Plus 3年版」がお得
Dropboxを長期的に利用するのであれば、「Dropbox Plus」を3年版で導入するのが、コストと運用の両面で最も効率的でお得です。
月額や年額で更新を繰り返すよりも、まとめて導入した方がコストを抑えやすく、更新忘れによるリスクも防げるからです。
また、ストレージサービスは一度使い始めると数年単位で使い続けるケースが多いことから、途中での乗り換えは現実的ではありません。
同じ「Dropbox Plus」を使う場合でも、購入方法によってここまで差が出ます。
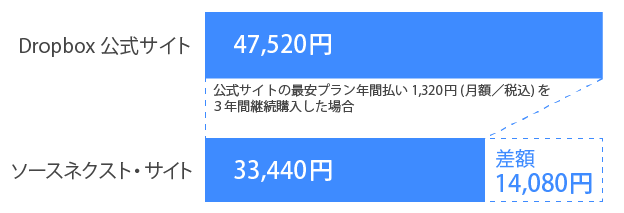
公式サイトでの購入と、ソースネクストサイトからの購入の違いは、以下の通りです。
【コスト+運用の違い】
公式の Dropbox Plus | 比較項目 | Dropbox Plus 3年版 |
△ 約1,320円 | 月額換算料金 | 〇 約928円 (公式より392円安い) |
△ 高い 47,520円 | 3年間の総額 | 〇 安い 33,440円 (公式より14,080円安い) |
△ 毎年更新が必要 | 支払い管理 | 〇 最初の1回だけ |
△ あり (アクセス制限の可能性) | 更新忘れリスク | 〇 3年間なし |
※2026年4月時点の価格です
このように、3年版を選ぶことで、コスト削減と運用リスクの回避を同時に実現できます。
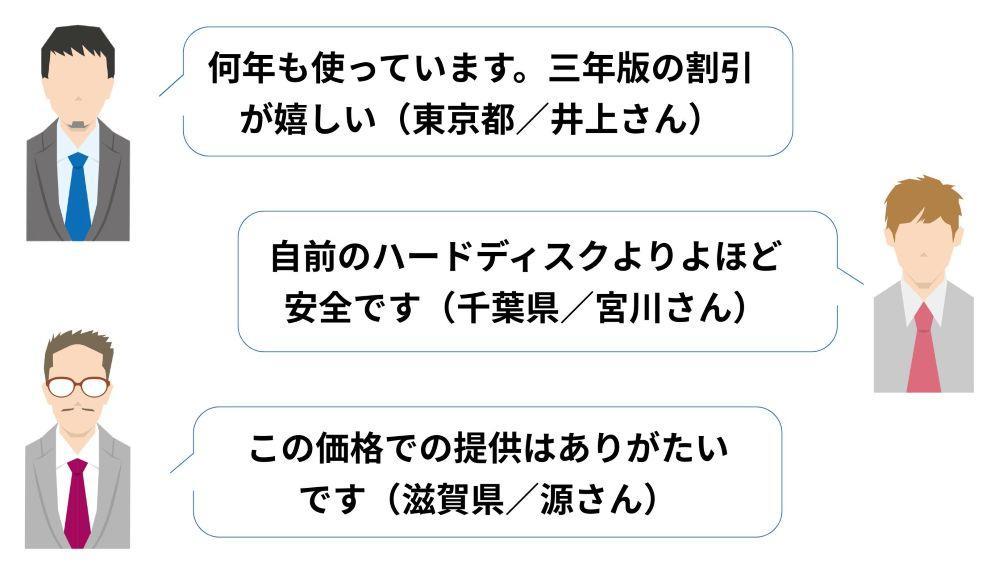
実際に、3年版を利用しているユーザーからは下記のような声が寄せられています。
【Dropbox Plus 3年版のご利用ユーザーの声】
さらに「最安ご購入保証」が付いており、万が一、他サイトの方が安い場合は差額が返金されるため、安心して利用できます。
長期的に安心して利用したい場合は、「Dropbox Plus 3年版」をぜひご検討ください。
8.まとめ
この記事では、Dropboxの安全性と正しい使い方について解説しました。
特に重要なポイントを3つに絞っておさらいします。
Dropbox自体に危険性はない |
・サービス自体は高い安全性を備えている ・暗号化・通信保護などの基本対策は万全 ・公的機関の基準に沿った設計になっている |
リスクの多くは「使い方」にある |
・利用者の設定ミスや管理不足が主な原因 ・パスワードの使い回しや共有ミスが危険性をアップ ・「自分は大丈夫」「みんなしている」は落とし穴 |
仕組みで守ると安全性が上がる |
・防ぐ・気づく・戻せるの3つが重要 ・個人の注意だけでは限界がある ・有料版にするとログ管理や遠隔操作、復元などができて安全性アップ |
この記事が、Dropboxについて「なんとなく不安」から「安全に使える」状態にできるきっかけになれば幸いです。